黑客:內幕交易新勢力
2015年09月21日 04:20 國際金融報
參與內幕交易的華爾街交易員從家中被帶走
帕拉納麵包公司
美國證監會
東歐黑客: Ivan Turchynov
超級電腦黑客 —— 未來超限戰爭中
—— 殺手之鐧 軍中瑰寶 國之利器
因為技術,他們成為黑客;因為金錢,黑客變得更黑。
黑客的世界究竟有多黑?
欲望有多大,就有多黑。
一撥來自東歐的黑客與華爾街交易員,裡應外合, 竊取新聞機構的上市公司財報,獲取暴利,內外勾結, 利用金融系統,洗錢分贓,長達5年之久。
“32個人,5年內,盜取15萬新聞公告,精選800份, 從股市牟利上億美元。”
股市是信息不對稱的博弈,總有人動歪腦子,比方說,內幕交易。 近日,美國證券交易委員會(SEC,下稱“美國證監會”) 破獲一起交易員與黑客勾結,盜取上市公司信息的內幕交易大案。
案情曝光,美國上市公司驚魂難定,有企業在臉書( Facebook)上打趣,“美國資本市場有三類公司: 一種是被黑過,一種是不知道自己被黑過, 還有一種是不承認自己被黑過。”
為了清晰、全面地了解這一“互聯網+”內幕交易, 我們從帕拉納麵包公司說起。
2小時獲利100萬
交易員Dubovoy向黑客提交一份“採購”清單,“ 帕拉納麵包案季報”赫然在列, 黑客利用SQL注入技術入侵新聞機構的數據庫,很快得手。當天, Dubovoy利用該財報做空帕拉納麵包股票, 2小時獲利100萬
2013年10月22日上午9時04 分,帕拉納麵包公司 (Panera Bread )上傳最新季報給Marketwired, 儘管公司利潤與華爾街此前的分析一致, 但由於公告裡面還將提到因到店顧客數減少、人工及食品成本上升, 公司會下調第四季度的收入預測。
按照美國《證券法》, 所有的新聞社必須同時公布季報等事先計劃的重大消息。 為了能做到同時公布,新聞社都事先取得這些季報或者併購消息, 然後在事先約定的同一時間向市場發布。 因此一旦下午四點股市休市後發布公告, 公司第二天的股價可能就會下跌。
10月3日,Arkadiy Dubovoy 已經為此提前準備。Dubovoy 是一家名為APD Developers 的商品房開發商老闆,但是他本人還控制着嘉信理財、E- Trade、Fidelity、美林證券、 宏達理財等多家大型投行的經紀賬戶。
在此前的溝通中,他已經向黑客列出了自己的 “願望清單”。這一天,他收到了一封空白郵件, 郵件的附件里包括了一張電子表格截圖, 截圖上面顯示了18家上市公司的信息, 以及預計發布收益情況公告的時間,帕納拉麵包公司赫然在列。
一名烏克蘭黑客接下了這個單子。 他利用SQL注入技術入侵了Marketwired等新聞機構的 數據庫。交易員提供願望清單後, 黑客就會在上市公司上傳新聞公告給新聞機構後竊取清單中所列公司 的信息,並在公告發布前提供給這些股票交易員。所以, Marketwired 收到季報後不久,Dubovoy 等人也拿到了。
由於季報包含有對帕納拉麵包公司股價不利的信息, 在當天下午2點到4點間三人開始做空帕納拉麵包公司的股票共超過 10萬股。下午4時05分,帕納拉麵包公司收入公告公布, 公司股價果然應聲下跌。但 Dubovoy 等3人一個下午就收入了將近100萬美元。
5年盜取15份資料
交易員自2010年起,透過電郵向黑客提供“願望清單”, 黑客按指示前後竊取逾15萬份資料, 獲利最豐的交易員收入高達1700萬美元
從 Panera Bread(帕納拉麵包公司)公告被竊案中, 大概能夠了解這種作案的手法和過程。
這群黑客主要居住在俄羅斯和烏克蘭, 雙方通過電子郵件和聊天工具溝通。按照起訴書的說法, 這夥人在溝通中甚至對自己的行為毫不掩飾。比方說,2012年, 一位被起訴的俄羅斯黑客直接在聊天軟件裡面說 “我正在黑prnewswire.com ”。
根據法庭文件的披露,此次涉案的人達32人, 作案的時間跨度達5年之久,根據聯邦起訴書和SEC指控內容, 黑客的攻擊對象包括美通社協會有限公司(PR Newswire Association LLC)、Marketwired和美國商業資訊( Business Wire lnc.),而美國商業資訊還是伯克希爾· 哈撒韋的子公司等新聞機構的15萬份新聞公告,涉及美國銀行、 卡特彼勒、高樂氏、惠普[微博]等30多家公司。 但是為了掩人耳目,涉案的交易員僅從中選擇了800份公告作案。
這些交易員自2010年起,透過電郵向黑客提供“願望清單”, 包括上市公司資料及公布業績時間表,黑客按指示竊取後, 把稿件轉發至秘密網站,供交易員提前瀏覽再進行買賣, 前後涉及逾15萬份資料。交易員快人一步取得企業敏感資訊, 進行股票、期權及其他證券交易,獲得巨額利益, 再傳入離岸空殼公司及愛沙尼亞、澳門等地的銀行賬戶, 並與黑客瓜分, 提供信息的黑客按固定費率從非法交易的獲利中提成。 其中50歲的避險基金經理及摩根斯坦利前員工 Vitaly Korchevsky 獲利最多,將近 1700 萬美元。
“被告人是有良好組織的團伙, 非法進入新聞社和他們客戶的電腦系統。 用史無前例的黑客和交易手段投資公開市場進行證券欺詐。” 檢察官保羅·費雪曼(Paul J. Fishman)在發布會上說,“ 這些人對三大新聞社發動一系列精細的網絡攻擊, 竊取了極為機密的商業信息, 並且以這些公司和他們股東的損失為代價獲取暴利。”
此次受害的新聞社除了專發財經信息的通訊社美通社,更有隸屬於“ 股神”沃倫·巴菲特伯克希爾· 哈撒韋公司的商業新聞社和加拿大的市場新聞社。 根據司法部的調查, 美通社的網絡安全人員每次都覺察到了黑客的入侵,並及時反應, 只是每次貓捉老鼠的遊戲都以黑客在逃走前得到了商業機密而告終。 商業新聞社則是因為惡意軟件有超過200名員工的用戶名和密碼泄 露,造成黑客冒充新聞社的編輯人員接觸敏感信息。 市場新聞社則是因為網站軟件漏洞被黑客成功地利用名為SQL Injection的攻擊手段建立了一條遠程登陸通道, 從而隨意進出系統。
兩類黑客手法升級
一撥黑客專門攻擊企業電子郵件帳號, 獲得關於併購和其他市場動向的機密信息; 另一撥黑客給ATM取款機安裝惡意軟件,讓取款機變傻,“ 取款100盧布(62.402, 1.2500, 2.04%),但出來的金額是5000盧布”
當然,不僅股票證券市場受到黑客們的青睞, 其他領域也正在遭受黑客們的“頻頻光顧。”
信息安全公司FireEye報告稱,自2013年年中以來, 一個名為“FIN4” 的黑客組織嘗試攻擊了超過100家公司的電子郵件賬號, 試圖獲得關於併購和其他市場動向的機密信息, 攻擊目標包括超過60家上市公司, 這些公司來自生物技術和其他醫療健康領域,例如醫療設備, 以及醫院設備和藥品等。
消息人士稱, 美國證監會已要求這些公司提交關於信息安全攻擊的數據。 此外美國證監會也希望了解,黑客如何通過“魚叉式釣魚” 等方式獲得這些企業員工的電子郵件密碼。
斯塔克表示,他已見到過美國證監會向這些公司索取信息的文件, 但並不清楚這一調查的範疇。
“FIN4黑客可能來自美國或歐洲,因為他們的英語非常流暢, 並對金融市場和投行運作有着深刻的理解。 這些黑客瞄準醫療和製藥公司是由於,這些公司的股價波動很大, 因此更容易通過內幕消息獲利。”FireEye表示,“ 這些黑客使用虛假的微軟[微博] Outlook登錄頁面來欺騙企業高管和顧問, 以獲得他們的用戶名和密碼。”
FireEye安全威脅情報經理勞拉·加蘭特(13.2813, 0.1983, 1.52%)(Laura Galante)表示:“非常狡猾的一點是, 他們將自己置入電子郵件討論之中,從而獲得遺漏的信息。 他們確實非常了解自己的目標。”
還有一類黑客,專門攻擊銀行系統。
一個來自俄羅斯和烏克蘭的黑客團伙也逐漸進入了警方的視線, 該團伙專門入侵銀行等金融機構並給ATM取款機安裝惡意軟件。 該團伙的成員使用Carberp木馬的變種盜取了俄羅斯銀行20 0萬美元的資金, 他們之中8人曾經在2012年因使用該木馬盜竊而被捕, 但是據說僅僅在出獄幾小時後,他們又開始重新策劃實施犯罪。
大多數的網絡金融攻擊都是盜取用戶銀行卡里的資金或者攻擊用戶的 網上銀行,像這夥人一樣專門入侵銀行, 然後用巧妙的方式盜走資金的實屬罕見。根據Fox- IT和Group-IB這兩個機構發布的報告, 這個團伙目前已經從東歐的各大銀行盜取了1500多萬美元。 他們的攻擊手法一般是這樣的: 首先利用office軟件的漏洞給各大金融機構發送包含惡意軟件 的釣魚郵件,一旦有機器中了惡意軟件, 他們便以此機器作為跳板滲透到銀行內網。 他們的目標一般是ATM取款機,修改取款機的程序, 讓取款機能取出更多的鈔票,“取款100盧布, 但出來的金額是5000盧布”,目前能修改52種不同的取款機。 據了解,目前該組織已經攻擊了超過50家俄羅斯銀行, 這伙組織非常猖狂。根據調查,從踩點到攻擊成功, 平均只需42天。
一場高成本執法行動
美國證監會順藤摸瓜,抽絲剝繭,從2010年一份黑客郵件入手, 7名居住在美國的交易員最終在各自的家中被捕, 2名在烏克蘭的黑客也被國際通緝
美國證監會早已對一個黑客組織展開調查,但是這一切並不容易。
整個案件的“頭”是一封來自烏克蘭的電子郵件, 發送者是一個年輕的烏克蘭籍黑客,時間定格在2010年10月。 這名黑客後來被發現正是本案主犯之一Ivan Turchynov。
美國證監會指控,在逾5年時間裡,黑客Ivan Turchynov和Oleksandr Ieremenko利用先進技術入侵新聞專線服務, 通過使用代理服務器掩飾自己的身份,並冒充新聞專線雇員和客戶, 在數百家企業通過通訊社發布盈利公告前, 竊取了尚未公開的重要信息。
美國證監會還指控, Turchynov和Ieremenko創建了一個秘密的網絡, 將偷竊而來的數據傳送給在俄羅斯、烏克蘭、馬耳他、塞浦路斯、 法國以及美國的喬治亞州、紐約州和賓夕法尼亞州。 內幕交易者們向黑客列出了一張希望竊取內幕信息對象的“ 願望清單”,然後迅速通過黑客了解到的信息買賣股票並賺取利潤。
令人嘆為觀止的是,兩名黑客還製作了視頻教程, 指導交易者如何使用其非法產品進行股票買賣。當業務越做越大後, 兩名黑客開始通過聊天工具和電子郵件“釣魚”, 企圖吸納更多的內幕交易者和黑客加入其中。
一名消息人士表示, 美國證監會已要求至少8家上市公司提交數據泄露事故的細節。 此舉表明, SEC對於美國企業和政府部門遭到的黑客攻擊越來越關注。
美國證監會互聯網執法部門前負責人約翰·斯塔克(John Reed Stark)表示, 這是首次就數據泄露可能導致內幕交易展開調查,“ 信息安全事故帶來了一種非法內幕交易的危險新方式。”
這種形式的內幕交易突破了傳統案件中上市公司內部人員主動提前泄 露商業信息的模式,這造成監管和偵察上更加困難。“ 證監會對新聞社沒有司法管轄權。 新聞社很難因為被黑客攻擊造成商業機密泄露而負上法律責任。 但是聲望上可能造成的損失會促使他們改進系統。”阿薩勒律師說, “報社或電視台是私有企業,如果他們總是泄露敏感的金融信息, 即使美國證監會不採取措施,上市公司也會追溯他們的責任, 甚至起訴他們。”
檢方提出的起訴罪名包括證券欺詐、電信欺詐和洗錢等一系列罪行。 美國證券交易委員會、聯邦調查局和特工處都對案件展開調查。 路透社說,這是一樁罕見的黑客行為和證券交易結合的案件, 為已知最大的黑客所竊取信息最終用於內線交易的案件, 也是美國檢方首次因黑客竊取內部信息並實行證券欺詐提起刑事訴訟 。先前,美國證券交易委員會在少數民事案件中起訴過黑客。
此次7名居住在美國的交易員在最終在各自的家中被捕, 2名在烏克蘭的黑客也被國際通緝。 美國證監也對這9名利用黑客手段的嫌疑人同時提起民事訴訟, 並對其他相關人員提起民事訴訟, 總共起訴了遍布全球的17人以及15家公司。在此宗案件中, 被聯邦政府控制的銀行賬戶金額高達650萬美元, 同時還有價值550萬美元的資產被查封,包括船屋、 公寓大樓以及購物中心。
此案中擔當FBI特別探員的甫瀚諮詢公司(Protiviti) 的風險控制顧問彼得·格魯皮(Peter Grupe)表示,現在“內幕交易”正變得越來越複雜:“ 過去你要提防的是雇員在收發室里截取郵件, 或是律師事務所中能夠獲取非公開信息的辦事員, 但現在你得防備世界上每一個地方的人。”
2015年10月19日 星期一
他曾是一名超級黑客, 一天終於被FBI發現了, 怎麼暴露的呢?說來也很搞笑
ERIC PIERMONT/AFP/Getty Images
作為一個資深熊孩子,西恩・帕克(Sean Parker)在讀高中時就已經戰鬥力爆表。
這傢伙的課餘愛好是攻擊世界各地的網站。他甚至列了張清單, 立志黑遍上面的所有國家。 對他幹的壞事,家裡人多少知道點,只是不知道有多嚴重—— 直到有一天,他老爸發現自己家被大批FBI特工包圍了。。。。。 。 特工們告訴他,他兒子攻擊了多個政府和軍事基地的網站。 而當他們衝進學校找到帕克的時候,他還在聽歷史課呢。 熊孩子偶爾也會乾乾好事, 比如捐了2500萬美元成立斯坦福過敏研究中心 那他的 黑客 行為是怎麼暴露的呢?說來也很搞笑。 身為一個天才黑客,帕克同學當然知道如何躲過監控。 但有次他老爸早上5點起床,看到他還在上網,頓時氣不打一處來, 衝過去就把他鍵盤拔走了。 要知道當時帕克正在黑一個網站,要隱藏身份必須退出登錄。 但鍵盤都沒了還怎麼退出?結果FBI就這樣追蹤到了他的位置。 他的〝光榮〞事跡傳開後,許多機構慕名而來請他開發軟體, 其中甚至包括中央情報局(CIA)。光高三那年, 他就賺到了8萬美金。 這時他結識了另一個熊孩子——15歲的天才黑客肖恩・范寧( Shawn Fanning)。他們倆一拍即合, 開發了史上最早的盜版音樂分享網站Napster。 上線沒多久,Napster用戶量就突破了千萬。 網站上的盜版音樂讓唱片公司損失了數以億計的金錢。 整個唱片業都炸鍋了,所有唱片公司都聯合起來瘋狂起訴他們。 雖然Napster最後被告倒了, 但他們開創的P2P分享模式卻徹底改變了音樂產業, 將CD送進了墳墓。 Napster失敗後帕克一度身無分文,每天睡在朋友家沙發上。 女友曾勸他去星巴克端盤子。 休整了幾個月之後,帕克同學又啟動了下一個項目—— 通訊錄應用Plaxo,並拿到了大牌投資機構紅杉的錢。 這家公司雖然名氣不大卻影響深遠。 它的病毒營銷技巧受到了社交網站的普遍借鑑,其中包括大獲成功的 Facebook和Linkedin。 公司業務走上正軌之後,帕克同學卻開始掉鏈子了。 他不但經常翹班,開會也經常遲到好幾個小時。 最後紅杉等投資人終於受不了了,聯手把帕克趕出了公司。 在外面四處忽悠+鬼混的時候, 帕克同學偶然遇上了Facebook創始人 扎克伯格 。 在他的幫助下, 扎克伯格將Facebook建成了史上最成功的社交網站, 而帕克自己也從中賺到了幾十億美元。 剛加入Facebook時, 帕克自說自話在CTO莫斯科維茨的房間打了個地鋪—— 沒幾天就被他女友趕出去了。 其實在創業前期,西恩・ 帕克是最了解Facebook真正潛力的人, 甚至超過扎克伯格自己。 就在被帕克拉去銀行開企業賬戶時, 扎克伯格還想着開學就回哈佛上課。 氣瘋了的帕克在銀行里和他大吵了一架,看得銀行副總裁目瞪口呆。 Facebook火了以後, 帕克同學也終於找到了報復紅杉的機會。在帕克的慫恿下, 扎克伯格居然穿着睡衣去和紅杉談判, 還在會上狠狠羞辱了他們的負責人。電影《社交網路》 重現了帕克的復仇。 錯過Facebook讓紅杉至少損失了50億美元。 自己是個熊孩子也就算了,帕克同學找的老婆也很有趣。 他們倆經常玩各種奇怪的Cosplay,還把婚禮搞成了一場《 指 環王 》的Cosplay Show。 為了營造出《指環王》中的氛圍, 帕克同學花1000萬美元在加州的一處自然保護區搭建了龐大的婚 禮舞台。 當然了,這種破壞環境的熊孩子行為立即受到了正義的制裁。 加州海岸委員會給帕克同學開出了一張250萬美元的罰單, 真是可喜可賀。
上回書說到,跟上時代發展的腳步,
做一名組織需要的流氓:
黑客攻陷共青團資料庫曝光 〝五毛黨〞信息
中國黑客 近期在網上聲稱接連攻陷據稱是上海和重慶共青團組織的資 料庫,對外曝光包括共青團中央要求各地高校組織網路宣傳隊伍, 各種活動統計信息,以及網路宣傳員個人資料等文件。
據網上星期天消息,網名為〝Xiaolan's Blog〞的網友發布〝重慶市共青團學校部郵件打包下載〞 消息稱,和上一篇差不多,這次是重慶的, 時間跨度為2013年至今,包含網宣員名單、上級給的指令、 各種活動的統計信息, 還有一份對於重慶共青團組織意見報告會的錄音文件。 這次曝光的有多份共青團中央向各省級團委學校部發布的文件, 包括〝關於召開高校共青團網路新媒體工作推進會的通知〞、〝 關於開展高校共青團網路新媒體應用影響力排行的通知〞等文件, 對組建青年網路文明志願者隊伍,提高和加強各省級團委學校部、 各校團委官方微信公眾號排行榜、粉絲數、活躍度等, 以及推送宣傳社會主義核心價值觀信息等等方面進行詳細指導。 被曝光的還包括重慶許多高校主要是學生會幹部的網路宣傳員的基本 信息登記表,其中有姓名、職務、QQ號、微信號和手機號碼等。 此前,網名〝斌麟夜話〞的網友5月19日在臉書上表示, 黑客團隊攻陷 五毛 總站資料庫,曝光五毛團體個人信息資料,〝 打擊了喪盡天良的五毛雜碎的囂張氣焰〞,並稱團中央要求各省、 直轄市和自治區團委脅迫大專院校學生進行網路謊言工作,〝 對此表示強烈抗議!學生應該是學習, 而不是被你們匪幫組織脅迫散布謊言的〞。 這次黑客攻陷的〝五毛〞資料庫里最顯眼的紅頭文件, 是共青團中央2014年發出的〝 關於做好高校共青團網路宣傳隊伍建設的有關工作的通知〞, 要求各地高校組織網路宣傳隊伍,積極主動創發、轉發評論內容, 增加政治敏感性等。 這個資料庫里的100份文檔, 還包括要求高校特別增加政治敏感性和鑑別力、 針對有關不適宜公開發布的工作通知, 學校在六四期間排摸學生思想動態和活動, 以及建立全國高校共青團網路宣傳工作組QQ群等方面的通知和指導 等。 其中,東華大學今年4月4日的《網路輿情報告》,內容涵蓋軍事、 政治及商業活動,如中國海軍護航艦編隊赴葉門、 緬甸總統特使就緬軍機炸彈致中國邊民傷亡事正式道歉、 習近平提出籌建亞洲基礎設施投資銀行、蘋果推出〝以舊換新〞 政策等,內容很廣。 此外,文檔中還有上海大學防範六四期間學生思想動態的簡況。 文件稱,根據團市委學校部的緊急通知和有關工作要求,〝 我校第一時間了解和排摸了六四期間學生的思想動態和集體活動情況 〞,〝同時做好網路輿情監控,對人、對微博、對樂乎論壇( 上海大學師生論壇)進行密切關注,及時跟蹤〞。 同時,上海各大院校主要是學生會幹部在新浪、 騰訊及QQ註冊的微博、微信用戶名,以及真實名字及手機號碼, 也赫然在列,其中包括上海政法大學、上海外國語大學等。 記者星期一下午按照曝光文件上的名字和電話撥打團中央學生部的電 話,接電話的男子表示電話是學生部的, 不過稱記者要找的人不在辦公室,而且該男子不願對重慶、 上海共青團組織資料庫資料被曝光一事加以評論。 許多網友表示,共青團中央在任務主要是學習的大學生中, 招募和組建試圖影響社會輿論的〝五毛水軍〞,專門替當局說話, 甚至有時是說謊話的做法是不道德的。對此,網路作家、 時事評論員田奇莊表示認同。 他說:〝它這裡頭有好多,是利用經濟手段, 引誘學生說他們並不是心甘情願的話,我覺得這確實是很不道德的。 〞 曾做過記者的田奇莊表示, 當局近年來下功夫組建希望能夠影響輿情、 發表儘可能對官方有利評論的全職或兼職的網路評論員和網路宣傳員 隊伍,即網民所指的五毛,這是中國社會特有的一種社會現象, 但實際效果不一定有效。 他說:〝這個已經成為非常嚴重的一種社會現象了。 一件事出來以後,社會上有各種不同的反應,這是正常的。 結果你非要控制這個輿情,引導這個輿情,而且想法兒改變輿情, 這種做法很蠢,因為這不可能改變。現在大家都很明智, 都能比較輕鬆容易地獲得信息。你越是組織這樣的東西, 大家越是反感。〞 據報道,目前中國大陸有近6億5千萬網民。 據香港明報4月6日報道,一份據稱是共青團中央的文件顯示, 團中央決定成立青年網路志願者隊伍, 目標是全國超過1050萬人,高校是招攬重點, 其中香港中文大學深圳分校被分配的名額是100人, 廣州中山大學則高達9000人。 這份編號為〝中青發(2015)9號〞的文件要求,各省、市、 縣團級團組織參加〝青年網路文明志願者〞行動的人數, 原則上不少於該地團員總數的20%, 且須覆蓋到每一個班級團支部。 另據報道,一份官方文件透露,長沙市委外宣辦幾年前選聘網評員, 底薪600元,每發一帖給五毛錢,因此, 這些網評員被網民蔑稱為〝五毛黨〞。此外,《環球時報》 2010年1月曾發表北京學者張勝軍教授的文章《〝五毛黨〞 帽子能嚇住誰》,認為〝五毛黨〞是編造出來的, 是西方媒體對中國〝愛國網民〞的污衊,經過西方媒體熱炒的〝 五毛黨〞一詞,從開始的大帽子, 逐漸成為對中國愛國主義揮舞的大棒子。
非你莫屬 — 超級黑客叫板互聯網大佬
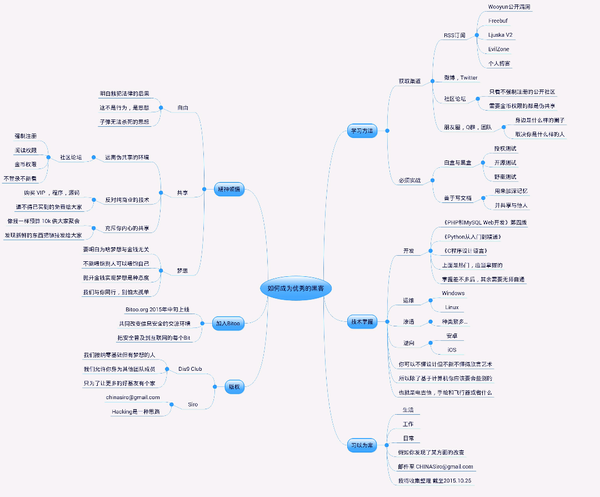
如何成為一名優秀的黑客?
8 個回答 2014.10.25 11:33更新為一圖流
目測會被壓縮,備份了一份發博客了,大牛莫黑,原諒小菜, 我不是裝逼,只是想共享一點是一點, 該黑的是那些毫無共享的商業狗,不是嗎? http:// chinasiro.com/Hearts/Zh ihu-Hacker.aspx2014.10.21 12:57更新「關於技術」 優秀的黑客,因為夢想而活着的人。 當然不只是在信息安全,在設計、開發或者修自行車中, 你也可能是個黑客。 在生活中的思維和行為也一定要黑客。 當然我所說的“黑客”是精神,而不是技能。 我決定很認真的回答這個問題,長期更新。 在共享的同時,也激勵了自己。 「什麼是他媽的黑客」 在這個名詞泛濫的信息時代,盜號的可以稱之為黑客, 使用別人工具破壞的也是黑客,那麼我是什麼嗎, 或者說我們他媽的算什麼。 有人說我們是黑客白帽,但也有朋友徘徊在黑白之間,WTF, 明明一家人非扣個帽子,真心希望看過答案的人, 把那些初入網絡的腳本小子稱之為小學生,駭客他們都配不上。 那麼黑客到底他媽的有什麼特徵呢? 第一點,追隨自由。 但這個自由在我的眼裡應該是這樣的「Freedom is not free」或者是「畏法度者最自由」 畢竟腳下踩着灰,吸着中國的空氣,在為人民服霧的環境中, 追隨自由過頭了就是犯罪。 自由,你可以編程,自由你可以像我一樣去罵WTF, 也可以去買些新的硬件,但不能傷人傷己… 第二點,懂得共享。 就目前國內環境而言,大部分社區和技術峰會, 亂七八糟的會議和演講,都是“偽共享”, 不以共享為目的的技術交流都是耍流氓,對,耍——流氓。 為毛我要這樣講,你的母親會教會你走路, 不需要任何門票也不需要任何門檻,這是真正的共享。 聽演講需要門票,以共享為精神的社區卻有着訪問權限, 我了個大操!你們真的明白什麼叫他喵的共享?臭流氓! 再一個例子,就是我把這個字發到知乎,你點了贊,別人看到動態, 發鏈接給別人,別人再轉發,期間沒有任何障礙。 這只是說共同特點,後面再詳細講。 第三點,痴迷技術。 互聯網有着二十四小時運行的能力,人類也有着不同時差的情況, 鑄造出了一小群痴迷於此的黑客。 不停的利用互聯網查閱自己感興趣的知識, 就像你在翻閱這行字一樣,只不過他們更傾向於自己業內的事情。 程序員有過千辛萬苦Debug的那一刻,設計師有過靈光一現, 筷子掉在半空中—咻—穩穩抓住,心裡痛爽一句“哥練過,酷酷的” 。 痴迷到什麼程度我不清楚, 但我個人如果把自己所接受到關於此類的知識總結整理一遍, 我只想到了萬馬奔騰!!腦袋真的會爆炸, 可惜至今沒興趣把追求技術的心思,丟在某些用不到的學問上。 最後一點,夢想。 點燃手中的煙,抬頭遙看遠方,默默的念“是的,夢想”。 我一直堅持“夢想與金錢無關”的原則來做, 在我看來但凡注重利益就一定會影響純度。 想想幾年後,你會因為今天的你,對互聯網安全做出了貢獻, 沒有賺取利潤,而後悔嗎? 我不會,我可以刷盤子可以學設計學開發, 也不願意去拿着技術去賺錢,我要保護好他,除非哪天逼不得已, 需要拿我的夢想去養活更多有夢想的人。 接觸這行十餘年,發展比其他大牛慢,但我發現一個共同點。 大牛都是學院派,曾經都是別的行業。 而我們這些野生的,都是從小的興趣,堅持走到今天。 所以一直討厭某些大牛,技術好背景厚, 但你們他媽的能不能別太商業化?! 本來好好的環境從04年開始逐漸變臭,銅臭味! 你們可以拿着技術當作飯吃,我們卻只能拿着夢想當飯吃, 當然我們吃的還他媽是精神食糧。 不過慶幸的是,我們已經想好了一個項目, 理論上可以打擊下目前的各種不夠黑客的環境, 預計明年中旬成熟之後才會上線。 今天就寫這麼麼多,明天起來了再繼續寫下關於技術? 關於生活和思維?
——2014.10.21凌晨1:12 中午睡前來一發,關於技術的吧。 第一點,我想提到的是「獲取渠道」 小時候,我們的獲取渠道是黑基那種站點上的視頻, 回首簡直不堪入目,但是!但是!雖然層次不高, 至少那個年代的我們,可以把自己懂的共享給別人, 哪怕渣技術哪怕只是為了裝逼也會投稿, 好吧我就不吐槽這幾年不斷湧出的商業狗了。 根據我個人的獲取渠道,有以下幾點: ~RSS訂閱 訂閱各大漏洞平台,資訊站點,個人博客。 獲取效率比自己手動打開網站要高很多。 ~微博 恩,不得不提這的確是個雙刃劍。 可以最高效的獲取業界動態,甚至針對個人的動態。 悲劇的是像我這樣的屌絲毫無存在感(′▽`〃)好吧,哥哥, 我可以求個粉嗎 ~社區論壇 其實這是最不能的辦法,因為你不能確保社區內容質量, 更不能確定你是否有閱讀權限阿。 ╰_╯操他媽的社區論壇式的偽共享! ~朋友圈 這裡當然不是說微信了啦。 人都有自己的基友阿,比如我大九區就很好啊, 各有千秋的人聚在一起,偶爾喝個小酒,失戀了戀愛了群里聊聊天, 當然技術也是如此阿。 太子狗T_T我辣麼愛你,你竟然愛上了那個美利堅5555555 具體都需要訂閱哪些RSS看你個人愛好啦, 不然訂閱了忽略而過就是浪費時間阿。 有了獲取渠道,恩,該談談「學習方式」 針對不同的類別,都有不同的具體方式。 但唯獨不會變的就是('∀`)堅持啦 好吧,上面那行對了一半,其實是(′ェ`)實戰! 閱盡AV的目的還是在實戰中找到自我~ 做開發的有過,看十遍書不如做一次項目的感覺? 做設計的有過,想十個創造不如拿筆畫一遍草圖感覺? 做安全同理, 但優秀的地方在於要分清什麼情況下適合白盒戰場和黑盒戰場。 白盒是指自己搭建受攻陷的環境, 指能夠獲取源碼或者其他詳細信息。 適用於,測試開源產品,0day, 或者無法快速找到別人在用的漏洞。說個詳細的,代碼審計。 黑盒指你蒙着雙眼去尋找G點,不知道目標使用的環境。 適用於,去挖掘廠商漏洞,或者說是商業產品的漏洞, 畢竟開源已經很普及了。說個詳細的XSS盲打。 其實有一個好的習慣就是,整理自己的文檔, 當你今後遇到同一問題的時候可以快速解決。 簡單寫這些,別笑,寫成天書的你看不下去,所以我能寫成這樣, 已經夠了喂!明明就是個成天賣萌的暖男(○’ω’○) 不過不至於看完連朋友都做不得吧。 有空寫真正的精髓吧「思維和生活」 以上,更新於2014.10.21 12:57
我姓王 、六爺 、嚴桂峰 等人贊同
還不是一名優秀黑客,只是小白而已,但是也來回答一下, 乘着我剛接觸不久,碼一下我的個人經驗。
首先快速入門很重要, 因為只有進了門之後你才知道這裡面都有什麼, 你需要學習的是什麼。
怎麼快速入門?好吧,我也簡單說說,關注一些大牛,像 @餘弦 @ tombkeeper @黑哥 @大風 等, 關注一些你感興趣的話題,一些主流的論壇( 為了避免廣告嫌疑不具體指出。不過不介意你關注我的博客 http :// hal0eye.com ), 然後肯定會遇到一些不會的詞彙,google+baidu吧, 感覺百度百科有些東西講的還是不錯的, 比如我就通過百度百科把基礎的網絡協議過了一遍, 而我的入口僅僅是一個ping.當然還有書籍, 我是搞web的所以推薦《web前端黑客技術揭秘》《 白帽子講安全》《黑客攻防技術寶典web實戰篇》 實踐是檢驗真理的唯一標準!實踐真的狠重要,怎麼實踐? 從最簡單的sql注入開始吧,(當然我說簡單, 是相對那些小站防備不高的來說的), 我最開始的時候直接關鍵詞一搜一大把,不過請保持節操, 進去看看,練練手就行了,不要搞破壞。要學會使用滲透工具, 不要聽那些天天鄙視工具狗的人的,要善假於物也, 然後要弄懂工具的原理,可以慢慢來,不要慌,不急不躁多思考。
經過大量的實戰之後, 我想你再回過頭去看那基本書的時候就不會那麼雲裡霧裡了。要有“ 臥槽,你說的好有道理的感覺”。
說到工具,多說幾句,我入門的時候最開始是safe3,北極熊, jsky,之類的,現在的話有工具包, 然後kali也用的越來越溜了。自己慢慢網上找吧。 以上都做的差不多了,就要停下來整理整理了,要形成體系, 要有一套自己的思考方式, 對於滲透的整個過程和思路都要有完整的認知。
要學會分配自己的時間,就是告訴你該翹課的就別猶豫, 有的課真的是一文不值的說。
然後選個自己想深入的方向,所謂的T型人才,既要有廣度, 又要有深度。 烏雲最近出來個烏雲維基,上面總結的清晰明了:WooYun WiKi [WooYun WiKi] 最後介紹下自己:大三,接觸網絡安全將近4個月的時間,當然, 我的專業是軟件工程,有一定的編程基礎,所以感覺學的快點, 哈哈^-^!
------------------------------ ---昨天有人加我好友之後又問了我怎麼學,所以再補充點吧-- ------------------------ 首先要有自己的目標,比如我剛開始的目標就是隨便黑一個試試, 看看就行,記得第一次還是朋友給我找的一個任意文件上傳的漏洞, 然後傳個大馬上去了。雖然過程簡短,沒有想象中的難喝複雜, 但是說實話,當我打開大馬頁面的那一刻還是非常刺激的, 第一次嗎,速度總是有點快的。
之後,我就立了短期目標,恩,就是把學校的站拿下幾個, 然後就要各種搜資料啊,(其實學校的站還是比較簡單的, 我拿下之後要麼提烏雲,要麼提學校了,我是白帽^-^). 怎麼搜資料?呵呵,你可以上烏雲直接找找例子啊, 不懂的在查資料,然後配合上面給出的工具麼, 最終我還是拿下學校的教務系統了。
為什麼黑站?恩,其實就是為了練練手感吧, 有時候也是為了找點樂子,恩!這是一種病, 很多小站提烏雲根本就是忽略, 對於這樣的廠商就權當給中國的網絡安全做貢獻了吧。
再後來,就慢慢的深入學習,如上所說的。
蕭逸 、叢亮 、劉宇瀟 等人贊同
居然是半個校友,說“半個”是因為我退學了╮(╯▽╰)╭ 首先,你得成為一個“黑客”。
要記住,只有當真正的黑客們承認你是個“黑客”的時候, 你才是個真正的“黑客”,而不是script kiddie。
關注技術,而不是結果。你可以黑掉了無數的網站, 但你有可能依然只是個script kiddie;你可以沒有任何“戰果”, 但是卻有一群技術宅津津樂道你分享的技術;你可以脫褲出售, 做黑產,發家致富,也可以研究攻擊和防禦的方法, 讓網絡變得更加安全。
學會搜索,而不是無腦提問。用好搜索引擎, 很多問題都可以找到答案,同時搜索引擎也是最好的黑客工具之一。
交流,而不是閉門造車。交流能獲得更多的靈感, 同時也能避免很多彎路。
思考,而不僅僅是學習。學習的是前人的經驗, 只有思考才是自己的,才能到達沒有人涉足的地方,做到極致。
動手,而不僅僅是說說。Talk is cheap. Show me the code.
分享,而不僅僅是索取。當你從社區汲取營養的時候,別忘了回饋。
我能說的只有這些了,也許這些不全正確,但至少這是我的做法。 “黑客”是把事情做到極致的一群人,我還不夠格~
莊飀 贊同
肯潛心研究和鑽研深層次的東西,而不是那些表面上的東西, 後者只能做個腳本小子。
周鵬龍 、Z某人 、俊逸 贊同
真正優秀的黑客不會想要盜取朋友的QQ。真是浪費時間。 真正優秀的黑客不會想要盜取男/女朋友的任何信息。 這不能解決你們的任何關係。 真正優秀的黑客不會想要入侵學校系統。 用黑客思維來努力學習提高成績比使用黑客技術欺騙更好。 真正優秀的黑客不會想要入侵公司系統。這不能解決任何問題, 找一個更好的BOSS更重要。 真正優秀的黑客不會想要偷窺隱私。主動認識自然會告訴你。
How to Become a Hacker
http://www.wikihow.com/Become- a-Hacker
World War Zero: How Hackers Fight to Steal Your Secrets http://time.com/2972317/world- war-zero-how-hackers-fight-to- steal-your-secrets/